SSH AUTHENTICATION & TEAM CONNECTIVITY LOG
1. Fonaments de Seguretat SSH
L’ús de claus d’autenticació SSH en lloc de contrasenyes tradicionals és un requisit fonamental per garantir la seguretat en la gestió remota de sistemes. Aquesta configuració es basa en la criptografia asimètrica, la qual utilitza un parell de claus matemàticament relacionades: una clau privada, que es manté estrictament protegida a l’ordinador local, i una clau pública, que es copia als servidors remots mitjançant l’eina ssh-copy-id.
Avantatges principals de seguretat
- Protecció contra atacs de força bruta: Les claus SSH (com ed25519) tenen una longitud i complexitat que fan que sigui pràcticament impossible desxifrar-les mitjançant atacs de diccionari o força bruta.
- Eliminació de la transmissió de credencials: En iniciar sessió amb claus, la contrasenya de l’usuari mai viatja a través de la xarxa, evitant el risc d’intercepció (eavesdropping o man-in-the-middle).
- Autenticació bidireccional segura: Permet establir connexions directes i automatitzades entre tots els membres de l’equip sense comprometre la seguretat de cap dels dispositius.
2. Resum d’Implementació de la Xarxa
Connexions Sortints (inoor → Companys)
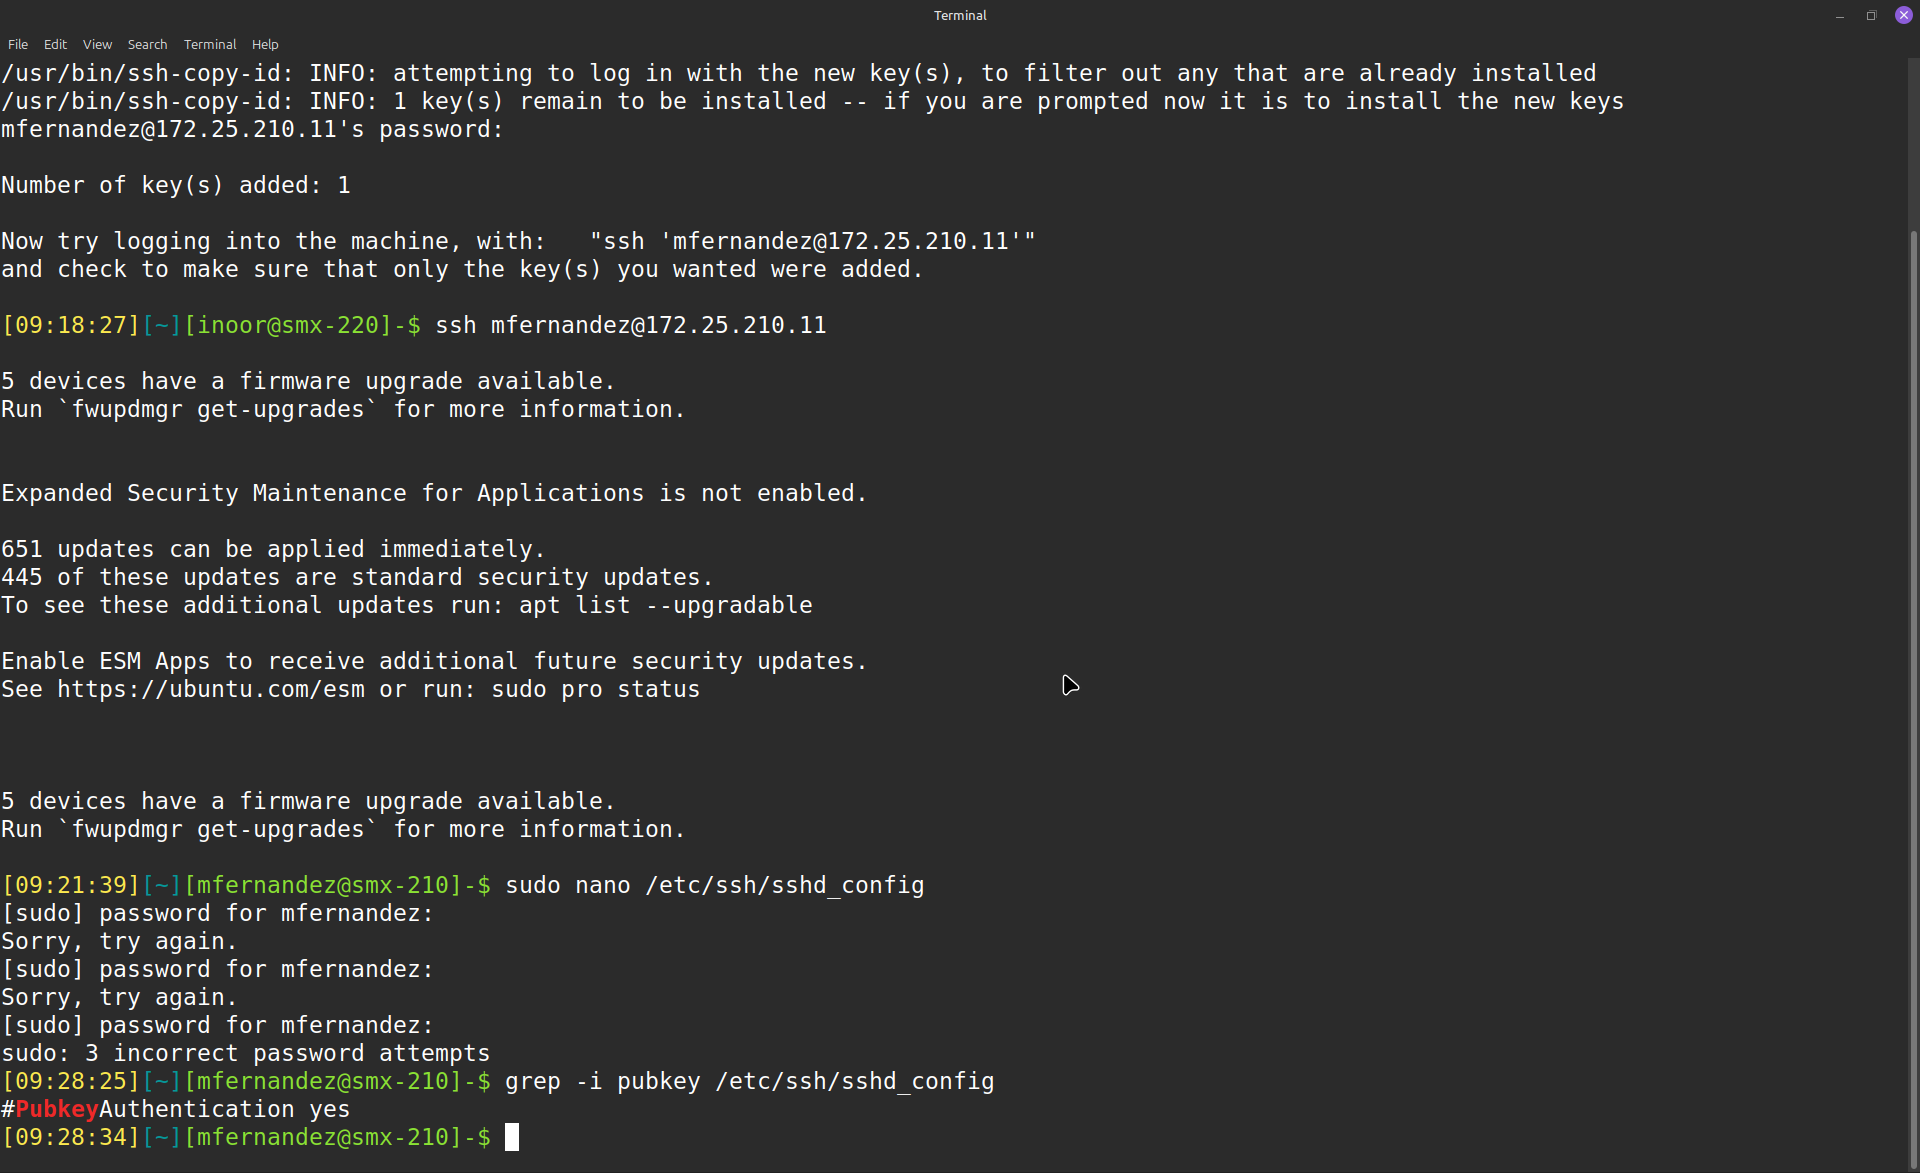
- mfernandez (172.25.210.11): Instal·lació de clau amb
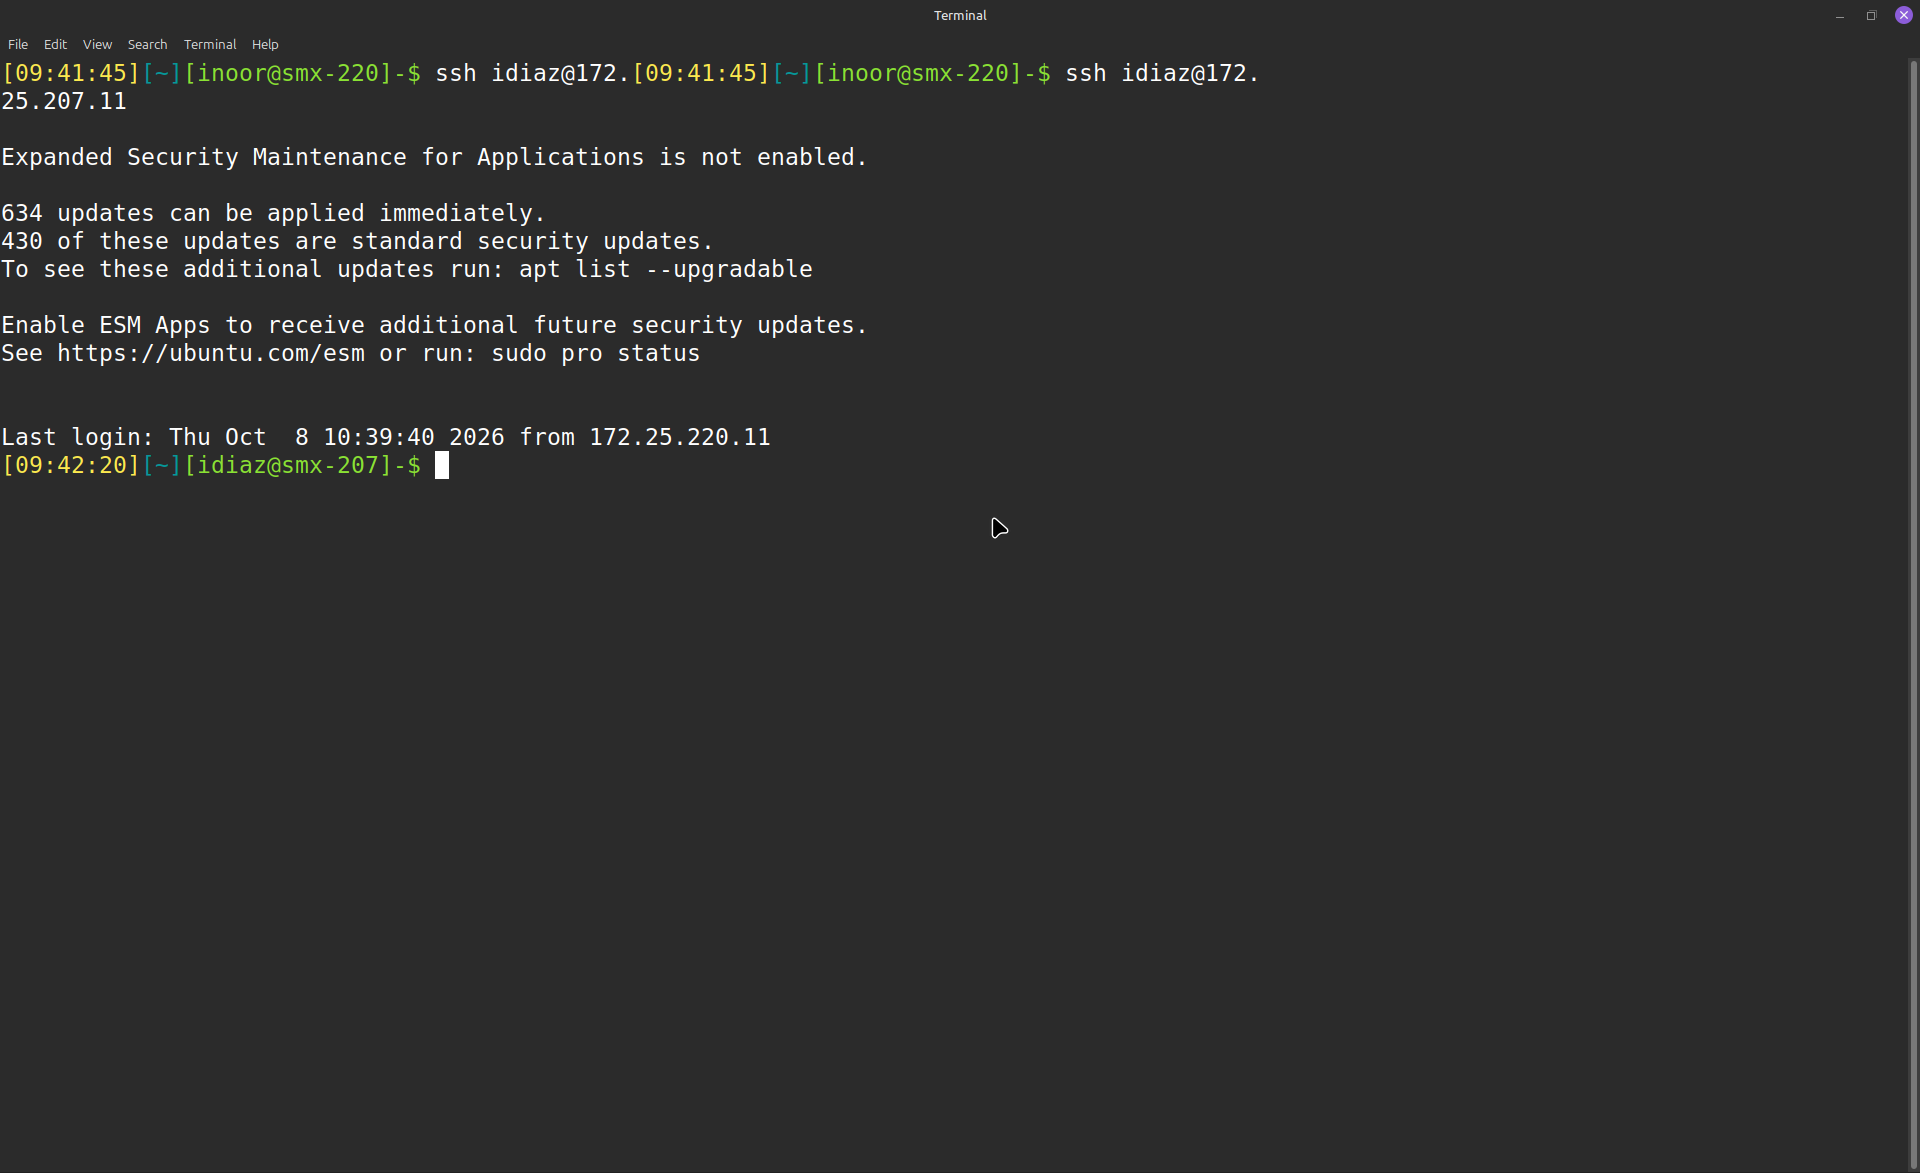
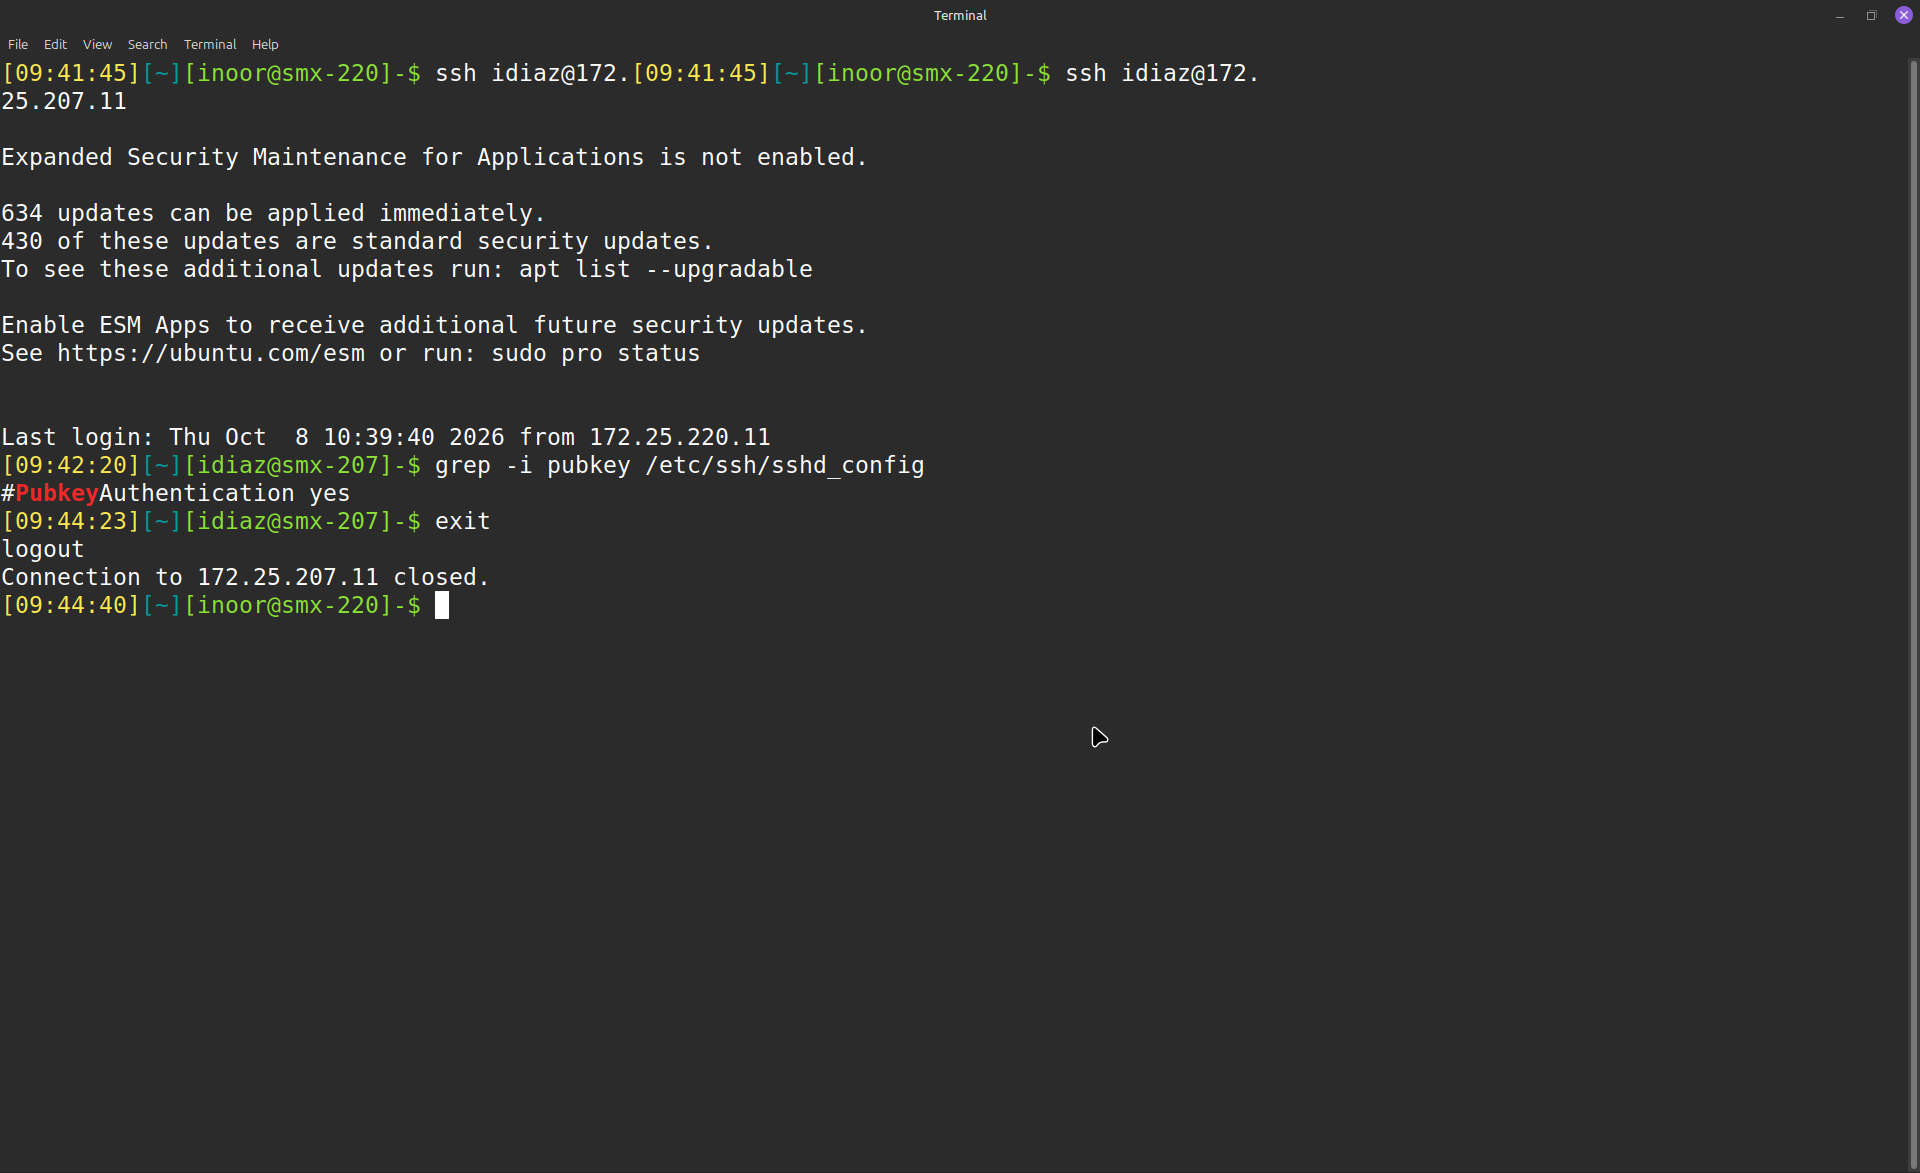
ssh-copy-id, verificació d’accés directe i comprovació de directivaPubkeyAuthentication. - idiaz (172.25.207.11): Validació de la clau pública existent, inici de sessió transparent sense mot de pas i confirmació de
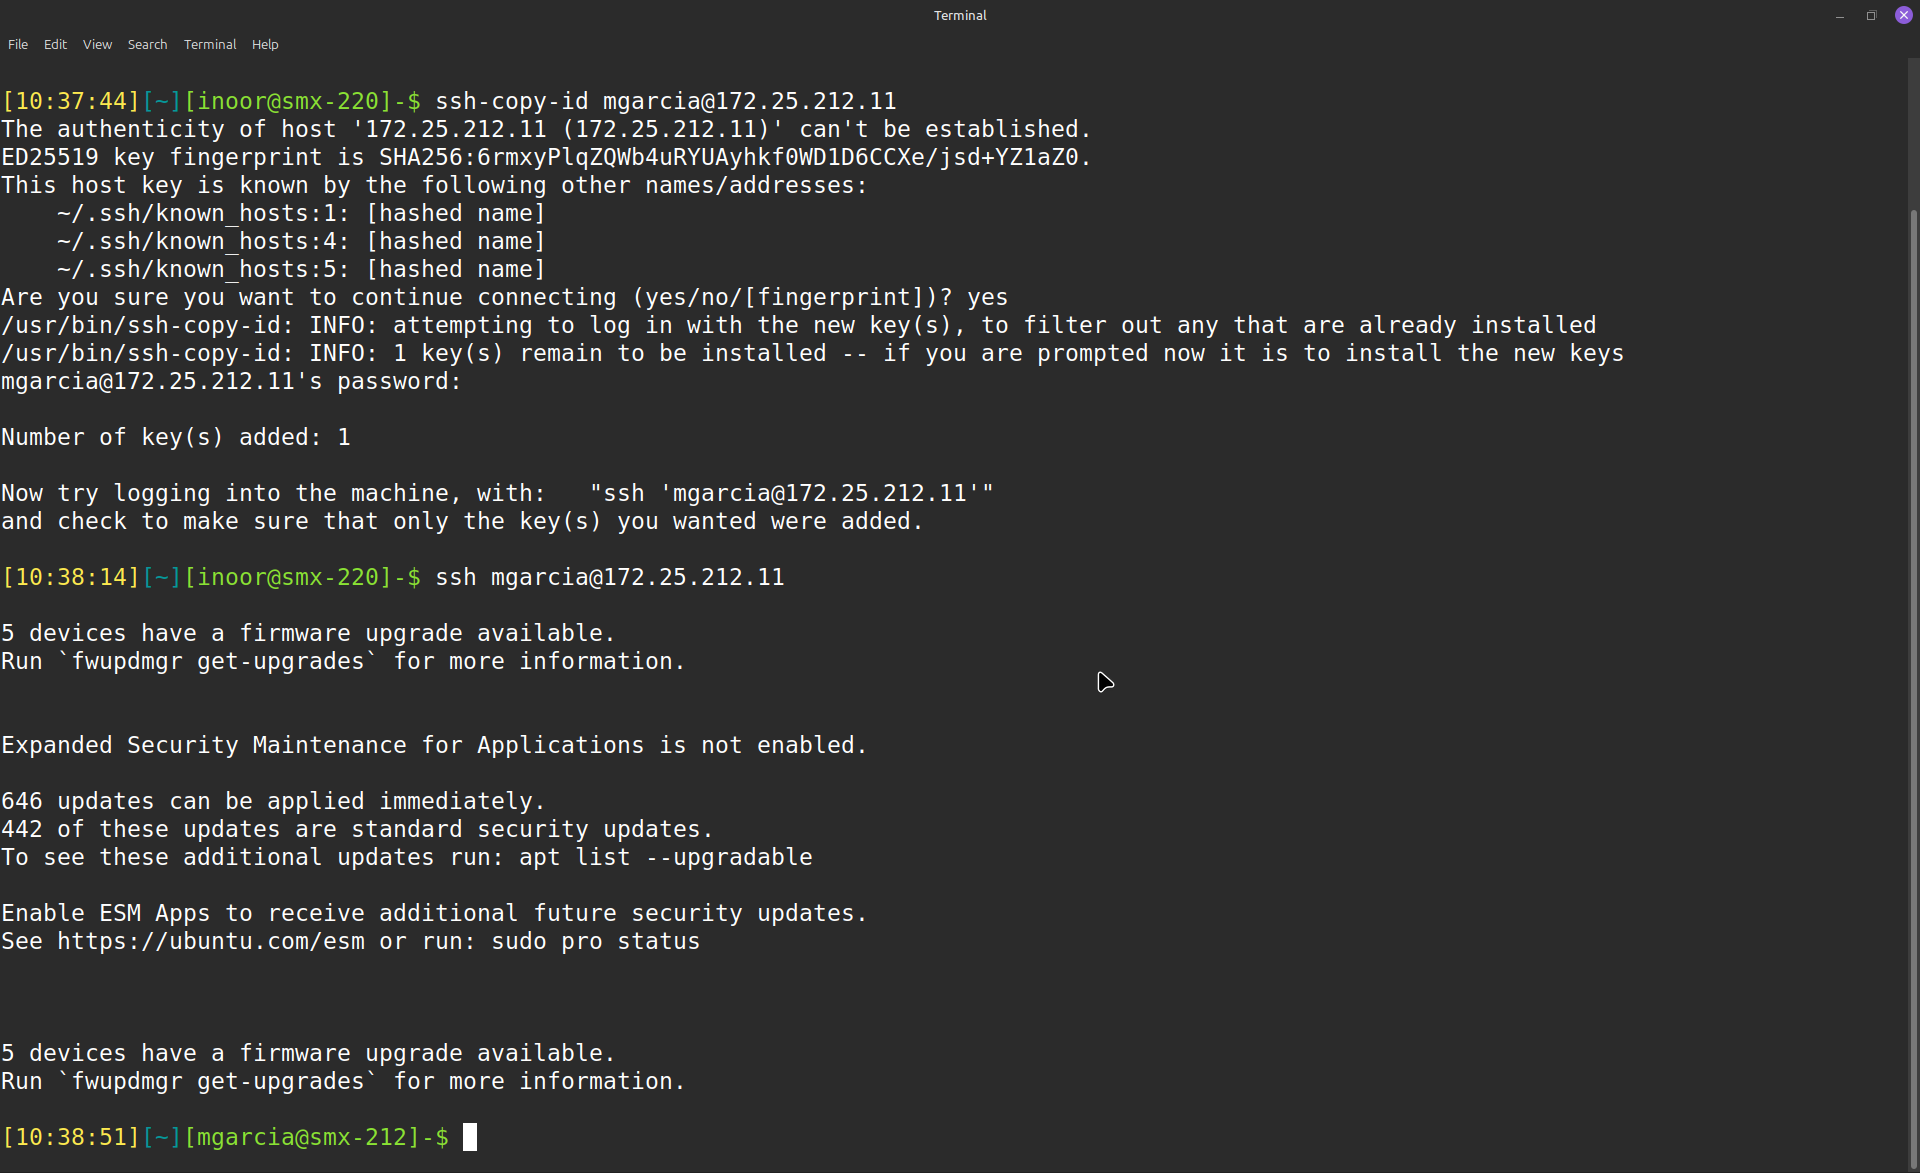
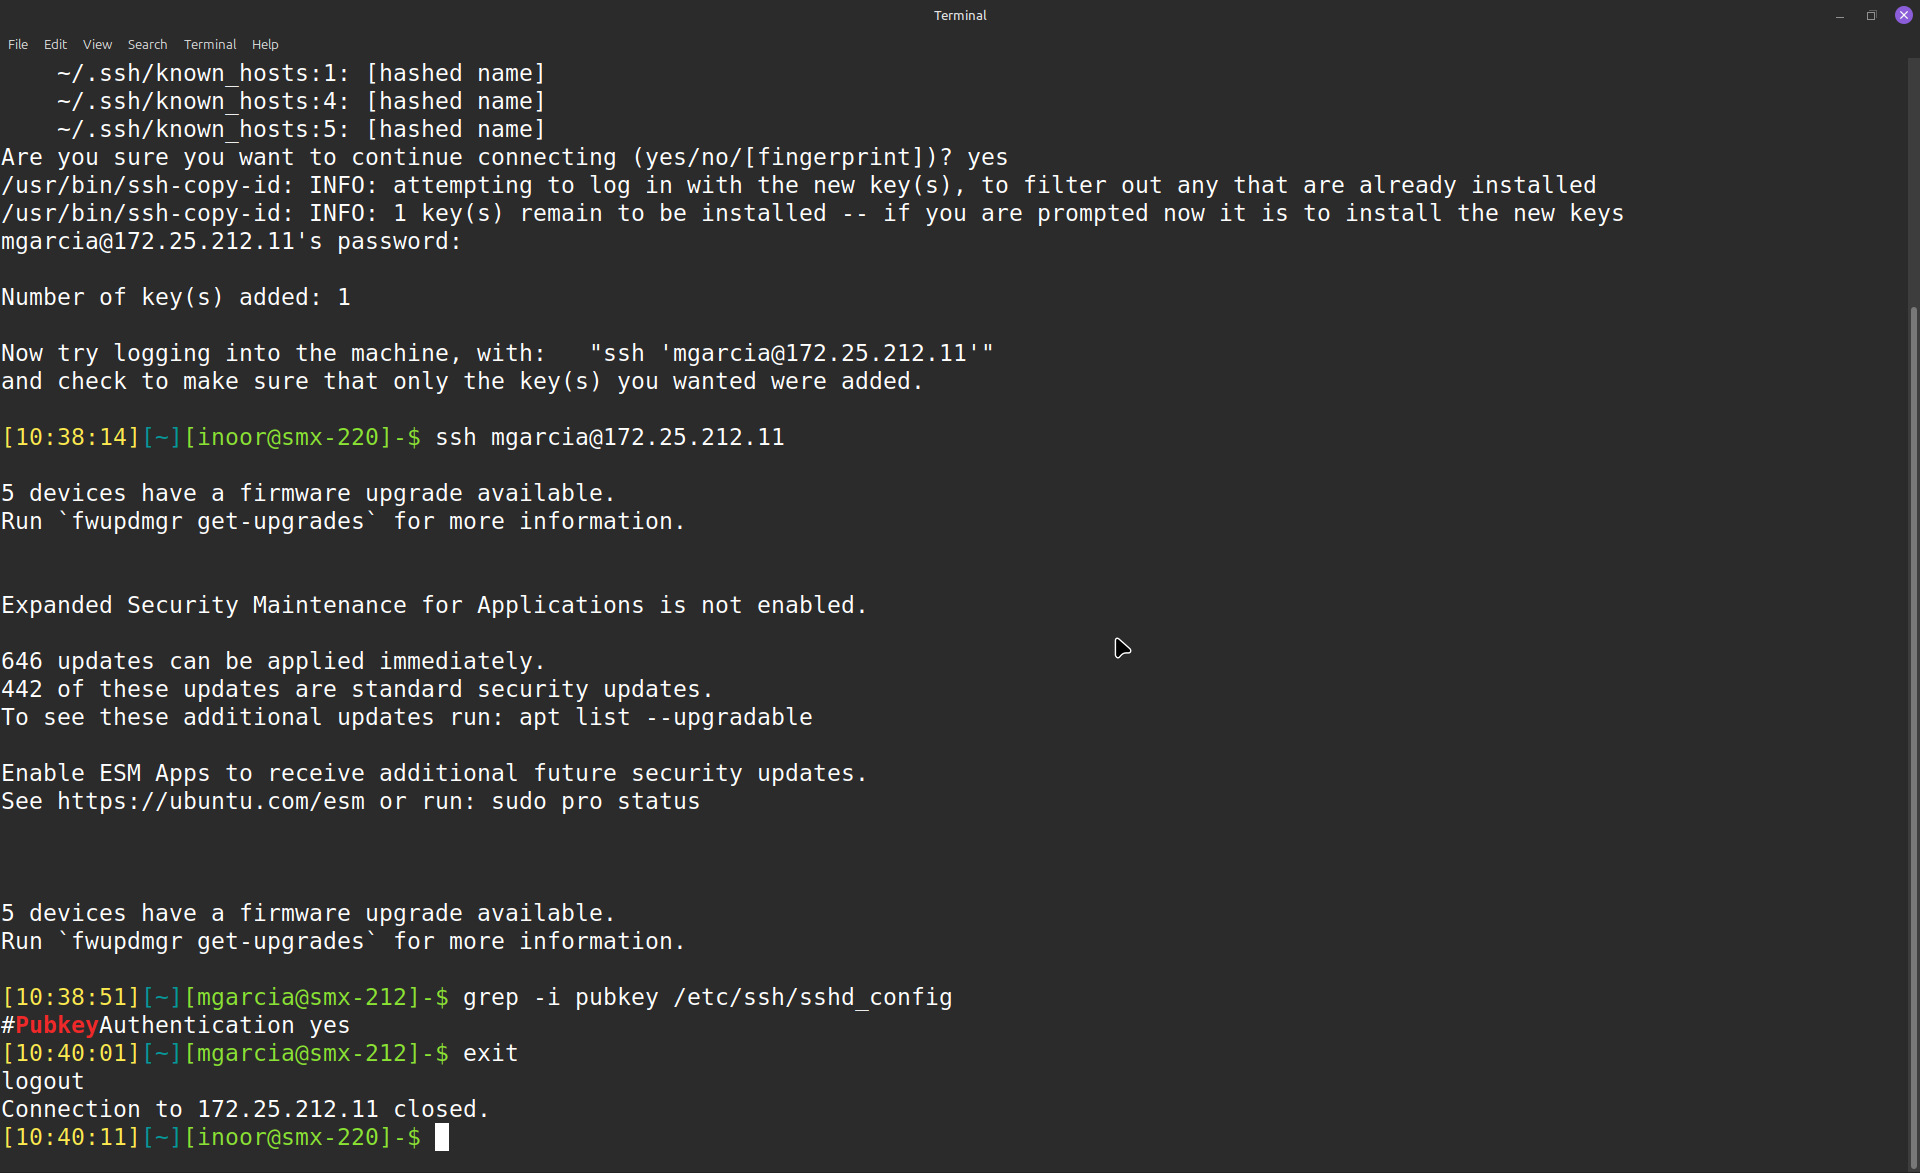
sshd_config. - mgarcia (172.25.212.11): Transferència de clau pública, confirmació d’accés interactiu per clau i desconnexió controlada.
Connexions Entrants (Companys → inoor)
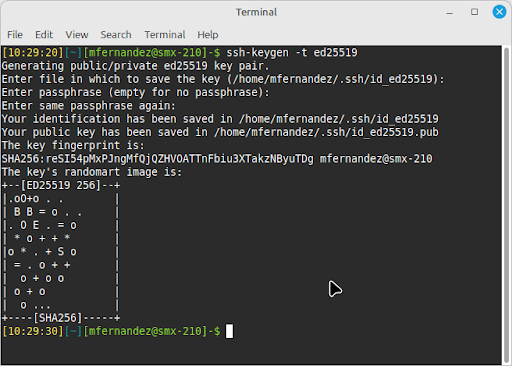
- inoor (172.25.220.11): Generació del parell de claus
ed25519mitjançantssh-keygen -t ed25519. - Enviament i instal·lació de la clau pública cap al meu equip amb
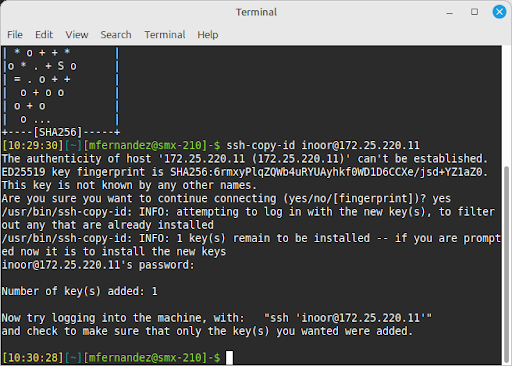
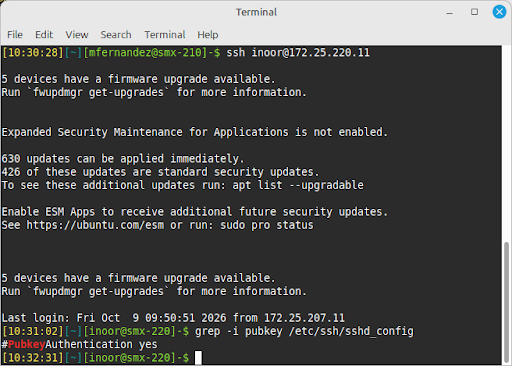
ssh-copy-id inoor@172.25.220.11. - Validació de l’accés complet sense contrasenya, comprovació de la directiva de seguretat i tancament correcte de sessió amb
exit.
3. Comandes d’Execució
1. Generació del Parell de Claus SSH
Aquesta comanda es va executar a la màquina d’origen per crear el parell de claus de seguretat (pública i privada) utilitzant l’algorisme recomanat ed25519:
2. Còpia de la Clau Pública als Companys (Transferència de Clau)
Aquestes comandes es van utilitzar per enviar la teva clau pública cap als ordinadors de la resta de l’equip (et demana la contrasenya del seu ordinador la primera vegada):
ssh-copy-id mfernandez@172.25.210.11
# Per copiar la teva clau a idiaz:
ssh-copy-id idiaz@172.25.207.11
# Per copiar la teva clau a mgarcia:
ssh-copy-id mgarcia@172.25.212.11
# Quan un company va copiar la seva clau al teu ordinador (inoor):
ssh-copy-id inoor@172.25.220.11
3. Connexió Remota SSH (Comprovació d’Accés Sense Contrasenya)
Un cop copiada la clau, heu utilitzat aquestes comandes per entrar directament al terminal dels companys sense escriure cap mot de pas:
ssh mfernandez@172.25.210.11
# Per entrar a la màquina de idiaz:
ssh idiaz@172.25.207.11
# Per entrar a la màquina de mgarcia:
ssh mgarcia@172.25.212.11
# Quan un company es va connectar al teu ordinador:
ssh inoor@172.25.220.11
4. Verificació de la Configuració SSH (Enduriment / Hardening)
Aquesta comanda la vau executar dins la sessió remota per comprovar que l’autenticació per clau pública està activada al servidor SSH:
5. Tancament de la Sessió Remota
Comanda utilitzada per sortir del terminal del company i tornar al teu propi ordinador:
4. Evidències
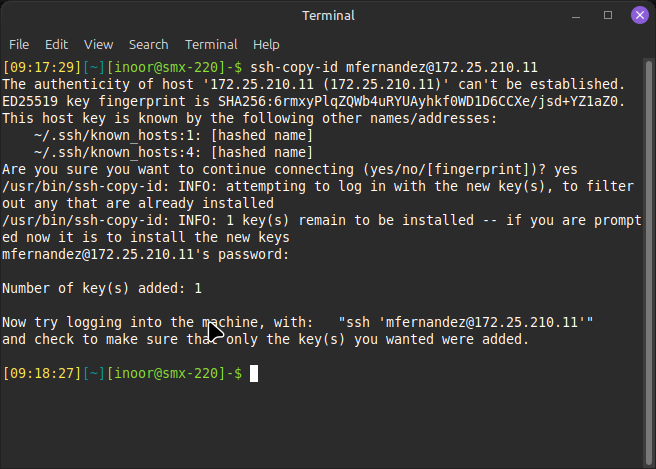
Obrir imatge completa
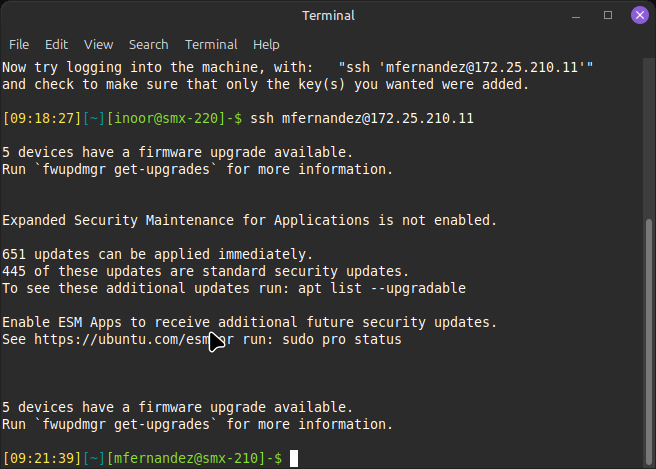
Obrir imatge completa
Obrir imatge completa
Obrir imatge completa
Obrir imatge completa
Obrir imatge completa
Obrir imatge completa
Obrir imatge completa
Obrir imatge completa
Obrir imatge completa